Peran OpenID Connect dalam Verifikasi Identitas Pengguna Slot
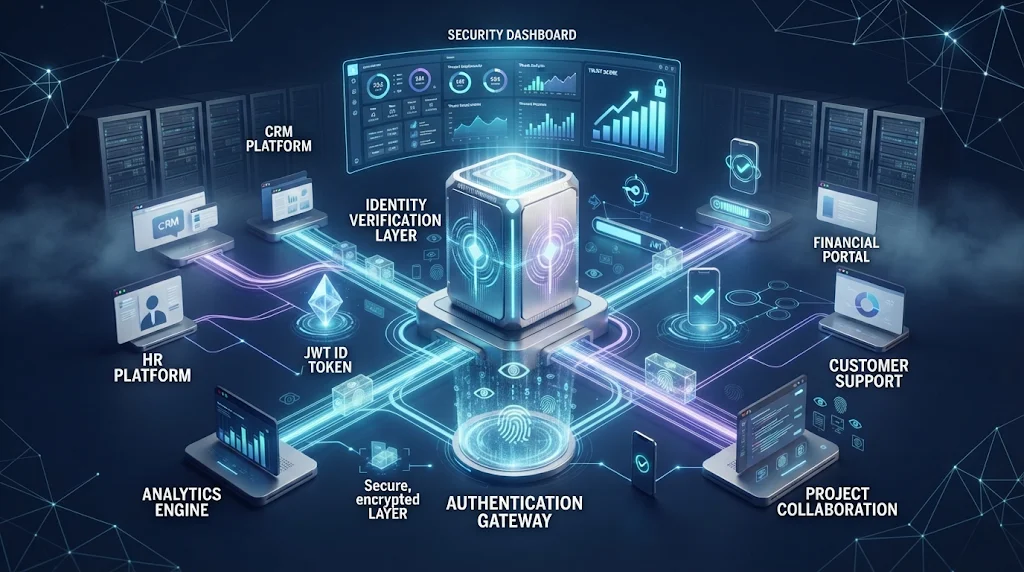
Keamanan identitas menjadi salah satu fondasi penting dalam pengelolaan platform digital. Setiap layanan membutuhkan mekanisme untuk memastikan bahwa pengguna yang mengakses sistem memiliki identitas yang valid. Tanpa proses verifikasi yang tepat, pengelola berisiko menghadapi penyalahgunaan akun dan akses tidak sah.
Salah satu teknologi yang mendukung kebutuhan tersebut adalah OpenID Connect atau OIDC. Protokol ini menyediakan lapisan autentikasi berbasis OAuth 2.0 untuk memverifikasi identitas pengguna. Melalui mekanisme standar, aplikasi dapat menerima informasi identitas tanpa harus membangun seluruh sistem autentikasi dari awal.
Dalam lingkungan platform slot digital, OpenID Connect dapat membantu menghubungkan sistem akun dengan layanan pendukung. Penerapannya membuat proses verifikasi identitas lebih terstruktur, sekaligus mendukung pengelolaan akses yang konsisten. Berikut ini akan membahas tentang Peran OpenID Connect dalam Verifikasi Identitas Pengguna Slot.
Mengenal Konsep OpenID Connect
OpenID Connect merupakan protokol autentikasi yang dibangun di atas kerangka otorisasi OAuth 2.0. Teknologi ini memungkinkan aplikasi memperoleh informasi mengenai identitas pengguna setelah proses autentikasi berhasil.
OAuth 2.0 berfokus pada pemberian izin akses terhadap sumber daya. Sebaliknya, OpenID Connect menambahkan mekanisme untuk mengetahui identitas pihak yang sedang melakukan autentikasi.
Perbedaan tersebut penting dalam pengembangan aplikasi modern. Dengan menggunakan OIDC, aplikasi dapat memverifikasi identitas melalui penyedia autentikasi tanpa mengelola seluruh proses kredensial secara mandiri.
Cara Kerja OpenID Connect dalam Verifikasi Identitas
OpenID Connect melibatkan beberapa tahapan yang saling terhubung. Setiap tahapan memastikan bahwa informasi identitas diterima melalui mekanisme yang dapat diverifikasi.
1. Pengguna Memulai Autentikasi
Proses dimulai ketika pengguna membuka aplikasi dan memilih untuk masuk ke akun. Jika aplikasi menggunakan penyedia identitas eksternal, sistem akan mengarahkan pengguna menuju layanan autentikasi tersebut.
Penyedia identitas ini dikenal sebagai OpenID Provider atau OP. Komponen tersebut bertanggung jawab menjalankan proses autentikasi sesuai kebijakan keamanan.
2. Penyedia Identitas Memverifikasi Pengguna
Setelah menerima permintaan, penyedia identitas memeriksa kredensial pengguna. Proses ini dapat menggunakan kata sandi, autentikasi multifaktor, atau metode verifikasi lainnya.
Jika pemeriksaan berhasil, penyedia identitas menghasilkan respons autentikasi. Respons tersebut menyertakan informasi yang diperlukan aplikasi untuk melanjutkan proses.
3. Aplikasi Menerima ID Token
Token ini berisi pernyataan mengenai identitas pengguna yang telah berhasil diautentikasi.
ID Token umumnya menggunakan format JSON Web Token atau JWT. Di dalamnya terdapat sejumlah klaim, seperti identitas penerbit, identitas pengguna, audiens, dan waktu penerbitan.
Aplikasi harus memvalidasi token sebelum mempercayai informasi tersebut. Pemeriksaan mencakup tanda tangan, issuer, audience, masa berlaku, serta nilai nonce apabila digunakan dalam alur terkait.
4. Aplikasi Membentuk Sesi Pengguna
Setelah validasi berhasil, aplikasi dapat membentuk sesi autentikasi. Sesi tersebut memungkinkan pengguna mengakses fitur sesuai kebijakan layanan.
Dengan demikian, aplikasi tidak perlu meminta kredensial berulang kali selama sesi masih berlaku. Namun, sistem tetap harus mengelola masa berlaku dan penghentian sesi secara aman.
Komponen Penting dalam OpenID Connect
Implementasi OIDC melibatkan beberapa komponen yang memiliki fungsi berbeda. Pemahaman terhadap komponen tersebut membantu pengembang merancang proses autentikasi.
OpenID Provider
OpenID Provider merupakan layanan yang melakukan autentikasi dan menerbitkan ID Token. Komponen ini menjadi sumber informasi identitas yang dipercaya oleh aplikasi.
Penyedia identitas juga dapat menyediakan metadata konfigurasi. Informasi tersebut membantu aplikasi menemukan endpoint autentikasi dan kunci publik untuk memvalidasi token.
Relying Party
Relying Party atau RP merupakan aplikasi yang menggunakan layanan OpenID Provider. Aplikasi ini mengarahkan pengguna untuk melakukan autentikasi, kemudian memproses hasilnya.
RP harus memastikan bahwa respons autentikasi berasal dari penyedia yang benar. Selain itu, aplikasi perlu memeriksa seluruh klaim penting sebelum membuat sesi.
ID Token dan UserInfo Endpoint
ID Token menyampaikan informasi dasar mengenai hasil autentikasi. Sementara itu, UserInfo Endpoint menyediakan informasi profil tambahan apabila aplikasi memiliki access token dan izin yang sesuai.
Kedua komponen tersebut memiliki fungsi berbeda. Pengembang harus menggunakan informasi seperlunya agar pengumpulan data identitas tetap terkendali.
Manfaat OpenID Connect dalam Pengelolaan Akun
Penerapan OpenID Connect memberikan beberapa keuntungan bagi platform digital. Pertama, teknologi ini menyediakan standar autentikasi yang dapat digunakan oleh berbagai aplikasi. Dengan demikian, integrasi sistem akun menjadi lebih konsisten.
Kedua, OIDC membantu mengurangi kebutuhan pengembangan mekanisme autentikasi secara terpisah. Pengelola dapat menggunakan penyedia identitas terpusat untuk mengatur proses verifikasi.
Selain itu, protokol ini mendukung integrasi dengan autentikasi multifaktor. Sistem dapat menambahkan lapisan pemeriksaan ketika pengguna mengakses layanan dengan tingkat risiko lebih tinggi.
OIDC juga membantu mengurangi pertukaran kata sandi antaraplikasi. Hal ini penting karena setiap komponen tidak perlu menyimpan kredensial utama pengguna secara langsung.
Tantangan Keamanan dalam Implementasi OIDC
Meskipun menyediakan standar autentikasi, OpenID Connect tetap membutuhkan konfigurasi yang benar. Kesalahan validasi token dapat membuat aplikasi menerima identitas yang tidak sah.
Karena itu, pengembang harus memeriksa tanda tangan, issuer, audience, expiration, dan nonce sesuai kebutuhan alur autentikasi. Selain itu, komunikasi antarlayanan harus menggunakan HTTPS.
Pengelola juga perlu melindungi token dan informasi sesi dari akses tidak sah. Penyimpanan kredensial, pengaturan cookie, serta mekanisme logout harus mengikuti praktik keamanan yang sesuai.
Terakhir, sistem perlu mencatat aktivitas autentikasi secara terkontrol. Pemantauan tersebut membantu tim teknis mengenali pola login mencurigakan dan mengevaluasi keamanan layanan.
Kesimpulan
OpenID Connect berperan dalam memverifikasi identitas pengguna melalui standar autentikasi yang dibangun di atas OAuth 2.0. Mekanisme ini menggunakan ID Token, penyedia identitas, dan proses validasi untuk memastikan informasi autentikasi dapat dipercaya.
Dalam pengelolaan akun platform slot digital, OIDC dapat mendukung integrasi layanan dan konsistensi verifikasi identitas. Namun, manfaat tersebut bergantung pada validasi token, perlindungan sesi, serta penerapan kebijakan keamanan secara berkelanjutan.

Related Posts

Bagaimana Transparansi Informasi Membentuk Kepercayaan Pengguna Slot
Potensi Teknologi Edge Computing dalam Infrastruktur Permainan Slot